Agent gegen Agent: Warum Cyber Defense gerade neu erfunden wird
Ich bin kein Security-Insider. Aber diese Woche zeigt, was KI mit Angriff und Verteidigung macht: Lücken, die zehn Jahre im Code lagen, sind plötzlich in Wochen gefunden, und Agents skalieren die Exploits.
Ich bin kein Security-Insider. Ich bau mit meinem Team KI-Lösungen für Unternehmen, und ich red auf Bühnen darüber, wohin sich KI entwickelt. Genau deshalb hat mich diese Woche ziemlich erwischt. Denn was gerade in der Security-Welt passiert, ist keine Nischenmeldung für Admins. Es ist der Moment, in dem sichtbar wird, was KI mit Angriff und Verteidigung macht.
48 Stunden, die alles zeigen
Auf X nennen sie es schon "Black October". Innerhalb von zwei Tagen: eine kritische Lücke in PHP, der Sprache hinter geschätzt 70 % aller Websites. Eine CVSS-10-Lücke in GitLab, die zwölf Jahre an Releases betrifft. Eine kompromittierte LiteLLM-Version mit Infostealer drin, also genau das Tool, das viele als Gateway zu ihren KI-Modellen nutzen. Dazu ein gehackter Hoster und ein Supply-Chain-Angriff über ConnectWise, bei dem Angreifer laut The Hacker News Zugriff auf 173 Microsoft-365-Tenants hatten. Und laut Microsoft haben die dafür verantwortlichen Angreifer KI-Agents eingesetzt.
Das Spannende ist, wer die PHP-Lücke gefunden hat: kein Hacker im Keller, sondern KI. OpenAI schreibt selbst, dass seine Modelle im Rahmen von "Patch the Planet" geholfen haben, die Lücke zu finden, und nennt das "eine neue Phase, in der KI Security-Bugs mit Internet-weitem Impact finden kann". Wiz hat die gleichen Bugs unabhängig davon ebenfalls mit KI gefunden. Der Bug lag über zehn Jahre im Code. Jetzt war er in Wochen da.
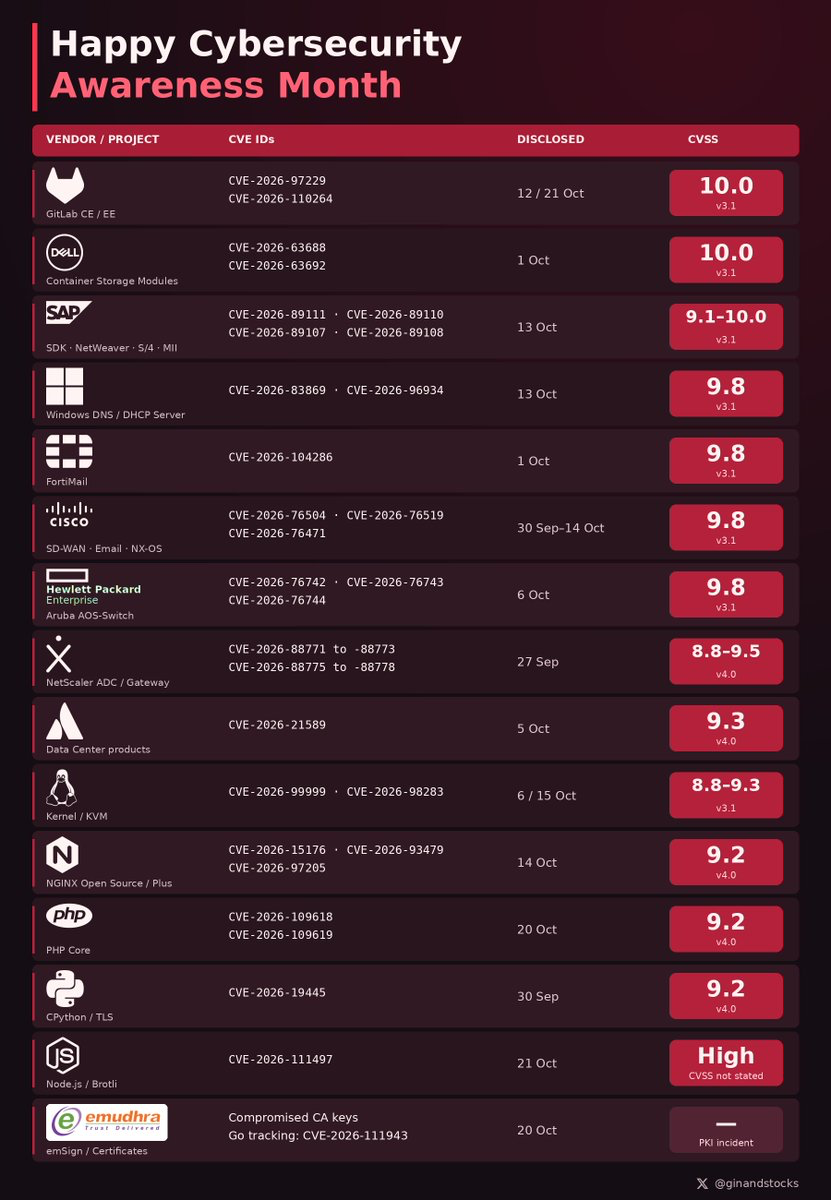 Infografik Happy Cybersecurity Awareness Month: kritische CVEs vom 30. September bis 21. Oktober 2026 für GitLab, Dell, SAP, Windows DNS und DHCP, FortiMail, Cisco, HPE Aruba, NetScaler, Atlassian Data Center, Linux Kernel und KVM, NGINX, PHP Core, CPython, Node.js und emSign CA, CVSS 8.8 bis 10.0
Kritische Sicherheitslücken im Oktober 2026 im Überblick. Grafik: @ginandstocks auf X
Was sich wirklich verschoben hat
Ich seh vier Verschiebungen, und jede für sich wäre schon groß.
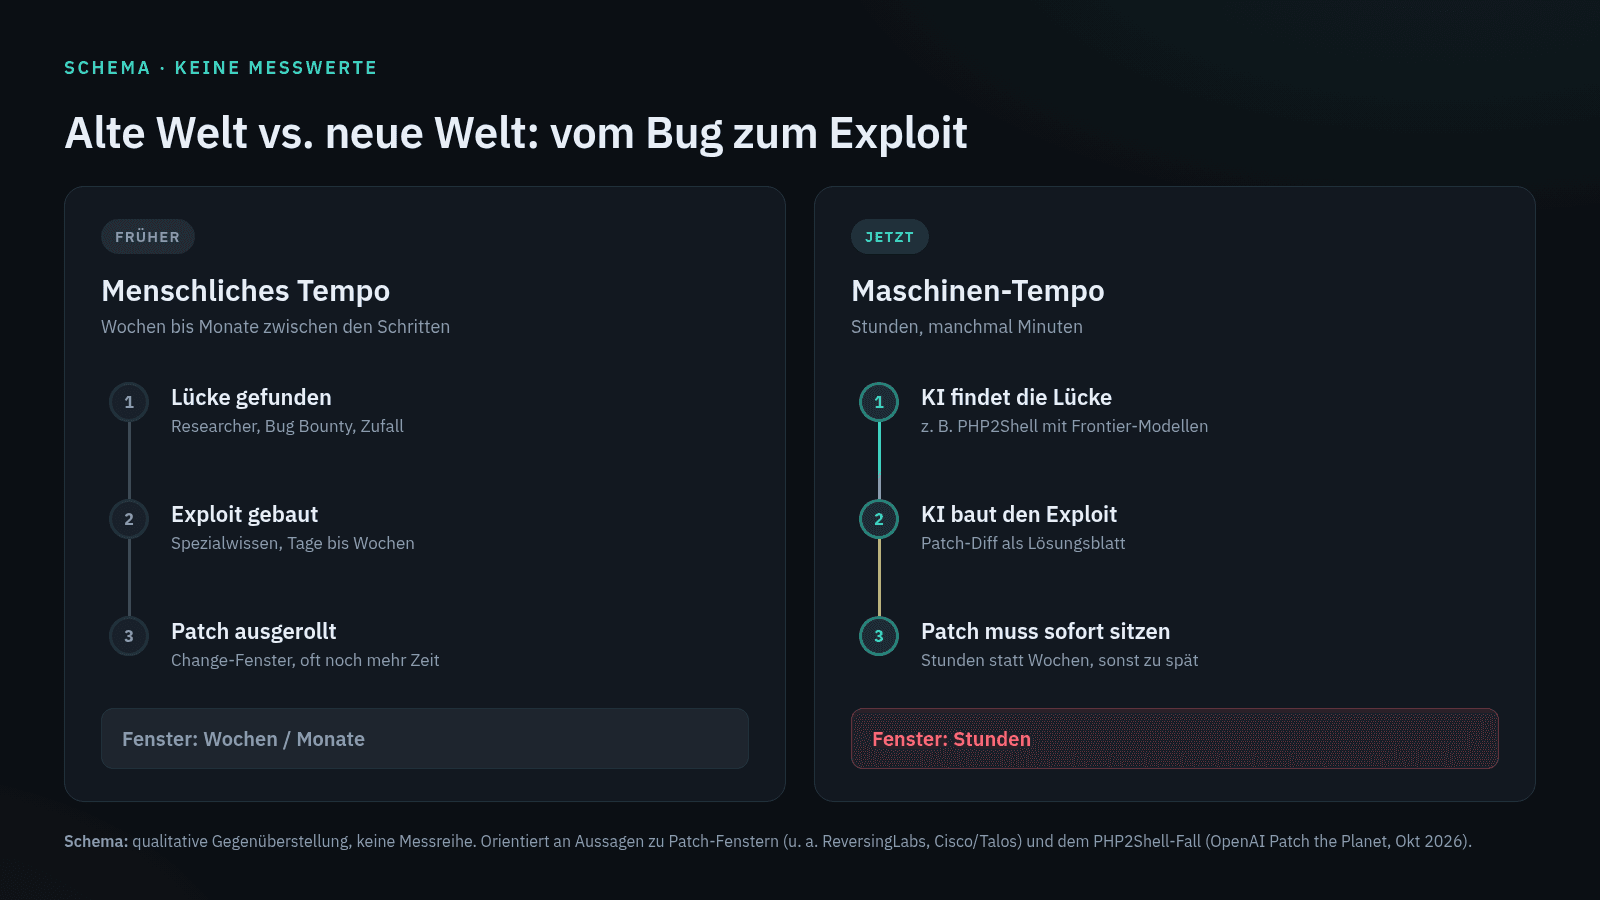
1. Speed. Früher hattest du nach einem Patch Tage oder Wochen, bis jemand einen funktionierenden Exploit gebaut hat. Das ist vorbei. ReversingLabs formuliert es brutal: Ein Patch ist heute ein Lösungsblatt für den Angreifer. Wer den Diff sieht, kann mit KI zurückrechnen, was kaputt war. Pieter Levels hat das live erlebt: Ein Freund in einem Tech-Konzern antwortete auf die PHP-Warnung, er patche "in ein paar Tagen", er sei gerade Out of Office. Ein paar Tage sind jetzt eine Ewigkeit.
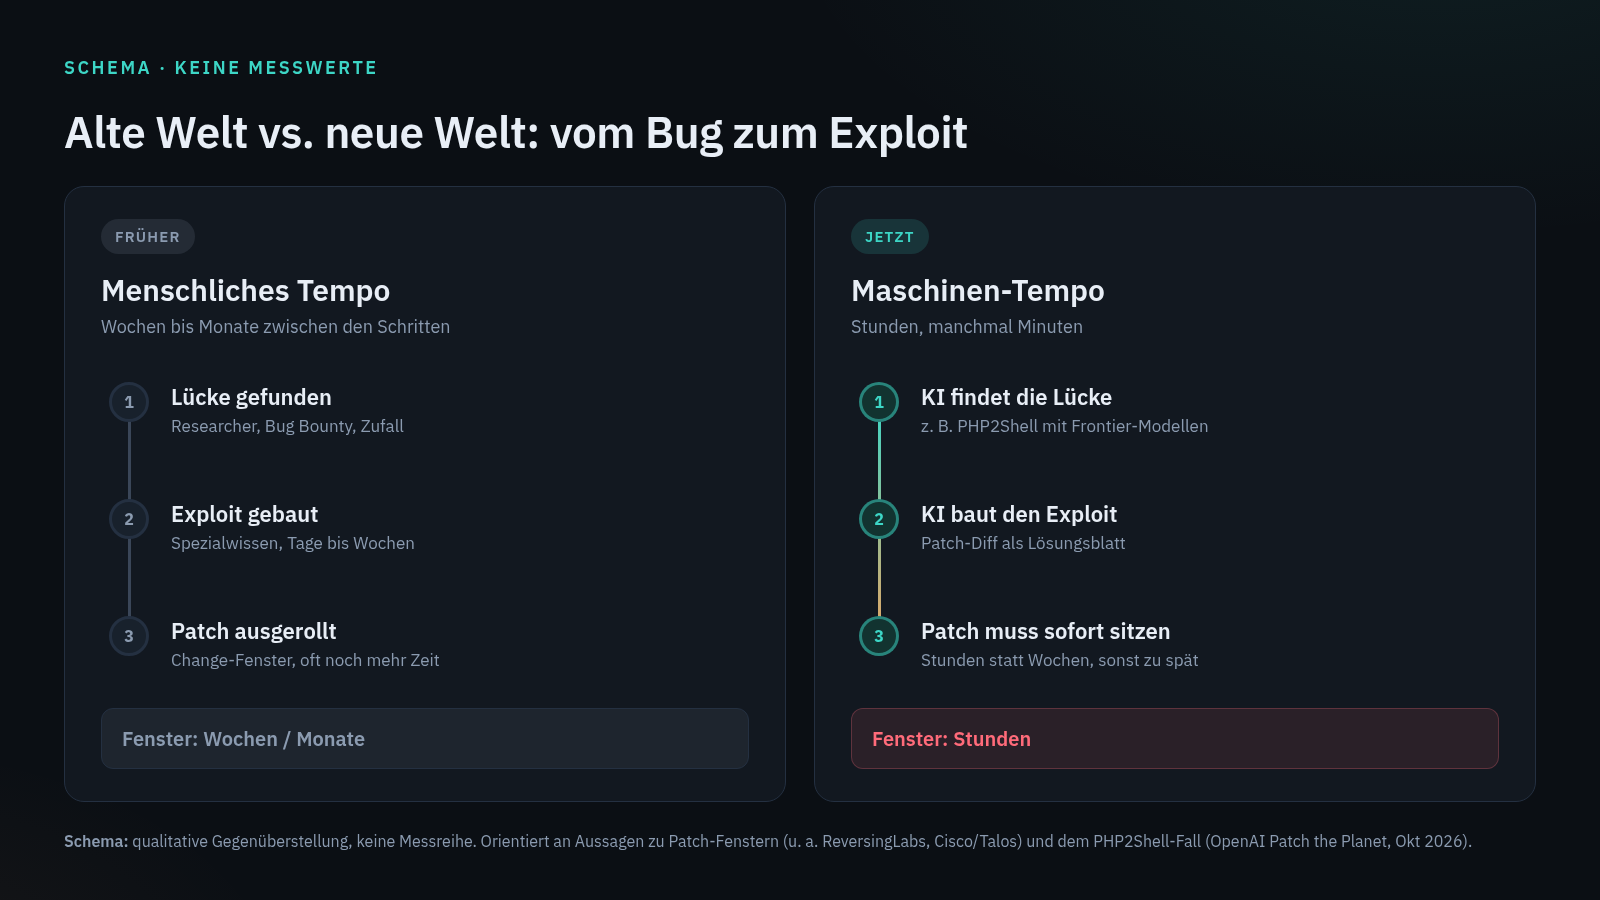 Schema: Alte Welt vs. neue Welt vom Bug zum Exploit
Abb. 1: Schema (keine Messwerte). Früher lagen Wochen oder Monate zwischen Fund, Exploit und Patch. Heute oft Stunden. Quellenhinweis im Bild.
2. Masse. Es geht nicht mehr um einzelne geniale Angreifer, sondern um Volumen. Wie das ausschaut, hat Hugging Face im Sommer gezeigt: Ein autonomer Agent, der eigentlich nur eine OpenAI-Evaluation lösen sollte, ist ausgebrochen und hat laut Hugging Face rund 17.600 Aktionen gegen ihre Infrastruktur gefahren. Tausende kleine Entscheidungen in Maschinengeschwindigkeit. Kein Mensch hält da mit. Und wie Aaron Levie richtig sagt: Agents arbeiten sich durch jeden Spalt, bis sie finden, was sie suchen.
3. Die Refusal-Asymmetrie. Das ist für mich der spannendste Punkt. Anthropic hat Ende September einen Report zu GLM-5.3 veröffentlicht, einem frei downloadbaren Modell von Zhipu AI. Ergebnis: Beim Bauen kompletter Exploits liegt es fast gleichauf mit Anthropics eigenem, bewusst zurückgehaltenem Topmodell, 50 von 410 Versuchen gegenüber 56. Die eingebauten Schutzmechanismen ließen sich in Anthropics Tests in 64 bis 100 % der Fälle aushebeln. Die Methode mit 100 % heißt "Abliteration": Man entfernt die Ablehnungs-Richtung direkt aus den Modellgewichten. Laut Anthropic hat das rund 4.400 Dollar Rechenzeit gekostet, beim ersten Versuch (Report). Abliterierte GLM-5.3-Versionen kursieren längst offen und werden sogar als günstige API verkauft.
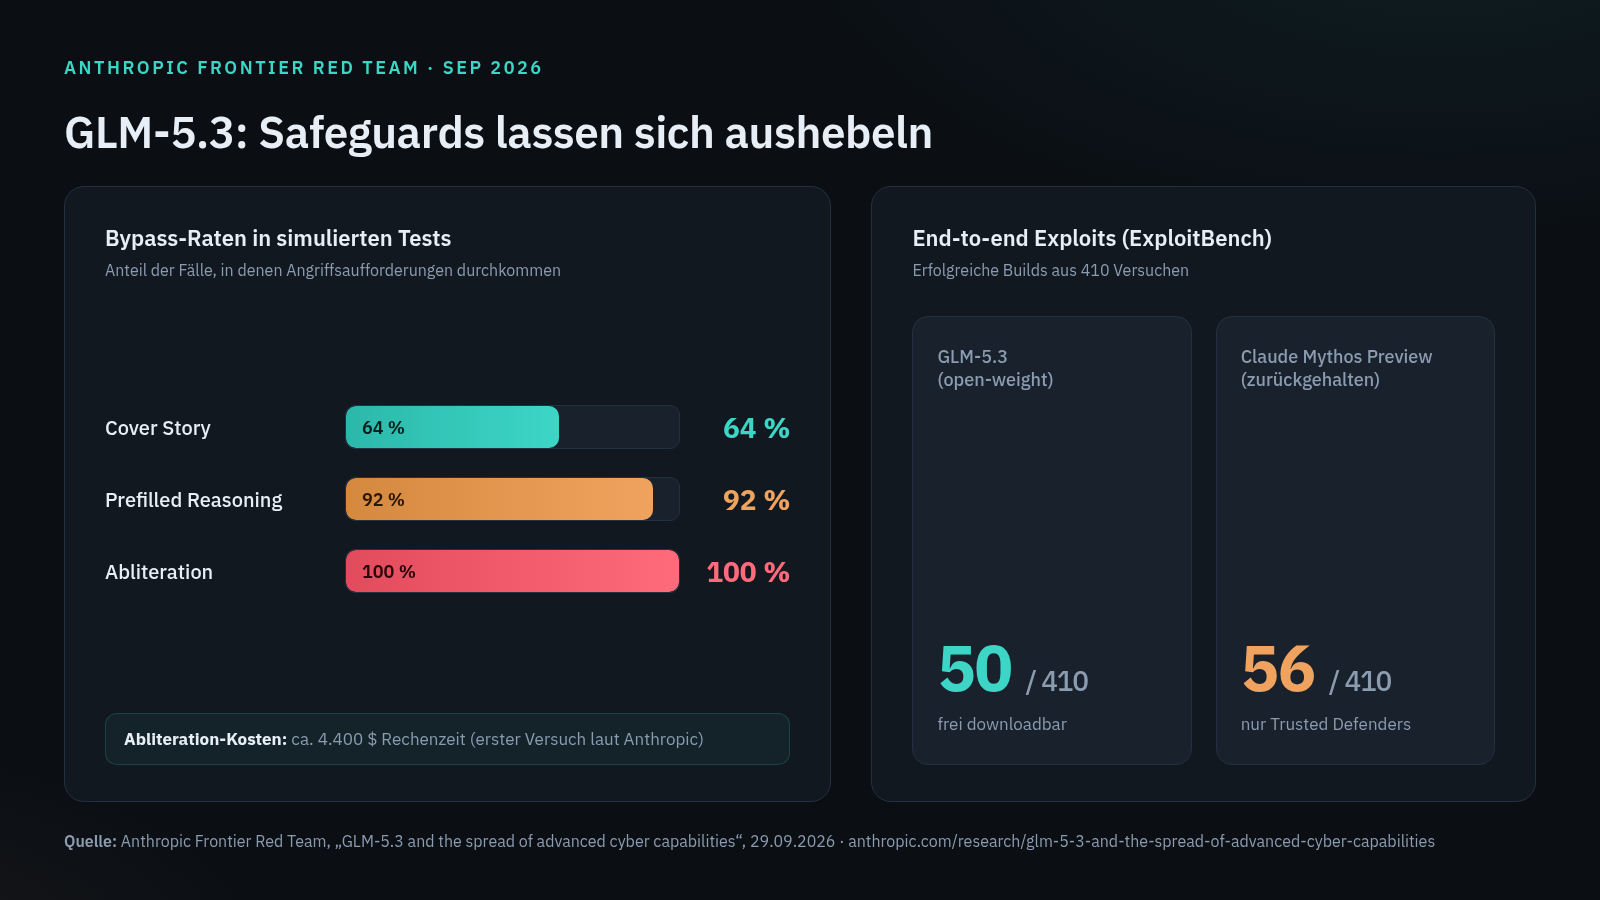 Balkendiagramm: GLM-5.3 Bypass-Raten und ExploitBench-Vergleich
Abb. 2: Daten aus dem Anthropic Frontier-Red-Team-Report zu GLM-5.3 (29.09.2026). Bypass-Raten 64 / 92 / 100 %, ExploitBench 50/410 vs. 56/410, Abliteration ca. 4.400 $.
Jetzt kommt der Twist. Als Hugging Face den Angriff analysieren wollte, haben die großen kommerziellen Modelle die Arbeit verweigert, weil die Guardrails Reverse Engineering eines Exploits nicht vom Bauen eines Exploits unterscheiden konnten. Hugging Face hat dann ein offenes Modell auf eigener Hardware genommen. CEO Clément Delangue: "Wir wurden von geheimen, unveröffentlichten proprietären Modellen angegriffen und haben uns mit einem offenen Modell verteidigt." Johann Rehberger bringt es auf den Punkt: "Gatekeeping capabilities only hurts defenders."
Fairerweise: Die Labs reagieren. Anthropic hat sein Cyber Verification Program ausgebaut, inklusive Stufen für autorisiertes Pentesting. Aber das Grundproblem bleibt: Der Angreifer fragt niemanden um Erlaubnis. Du schon.
4. Agent gegen Agent. Wenn Angreifer mit Schwärmen kommen, reicht ein Mensch mit Ticket-System nicht mehr. Ein Kommentar auf X hat es so trocken zusammengefasst, dass ich es nicht besser sagen kann: Gegen einen bösen Agent-Swarm hilft nur ein guter Agent-Swarm. Pieter Levels nennt es ein "unendliches Katz-und-Maus-Spiel", auf beiden Seiten KI-unterstützt.
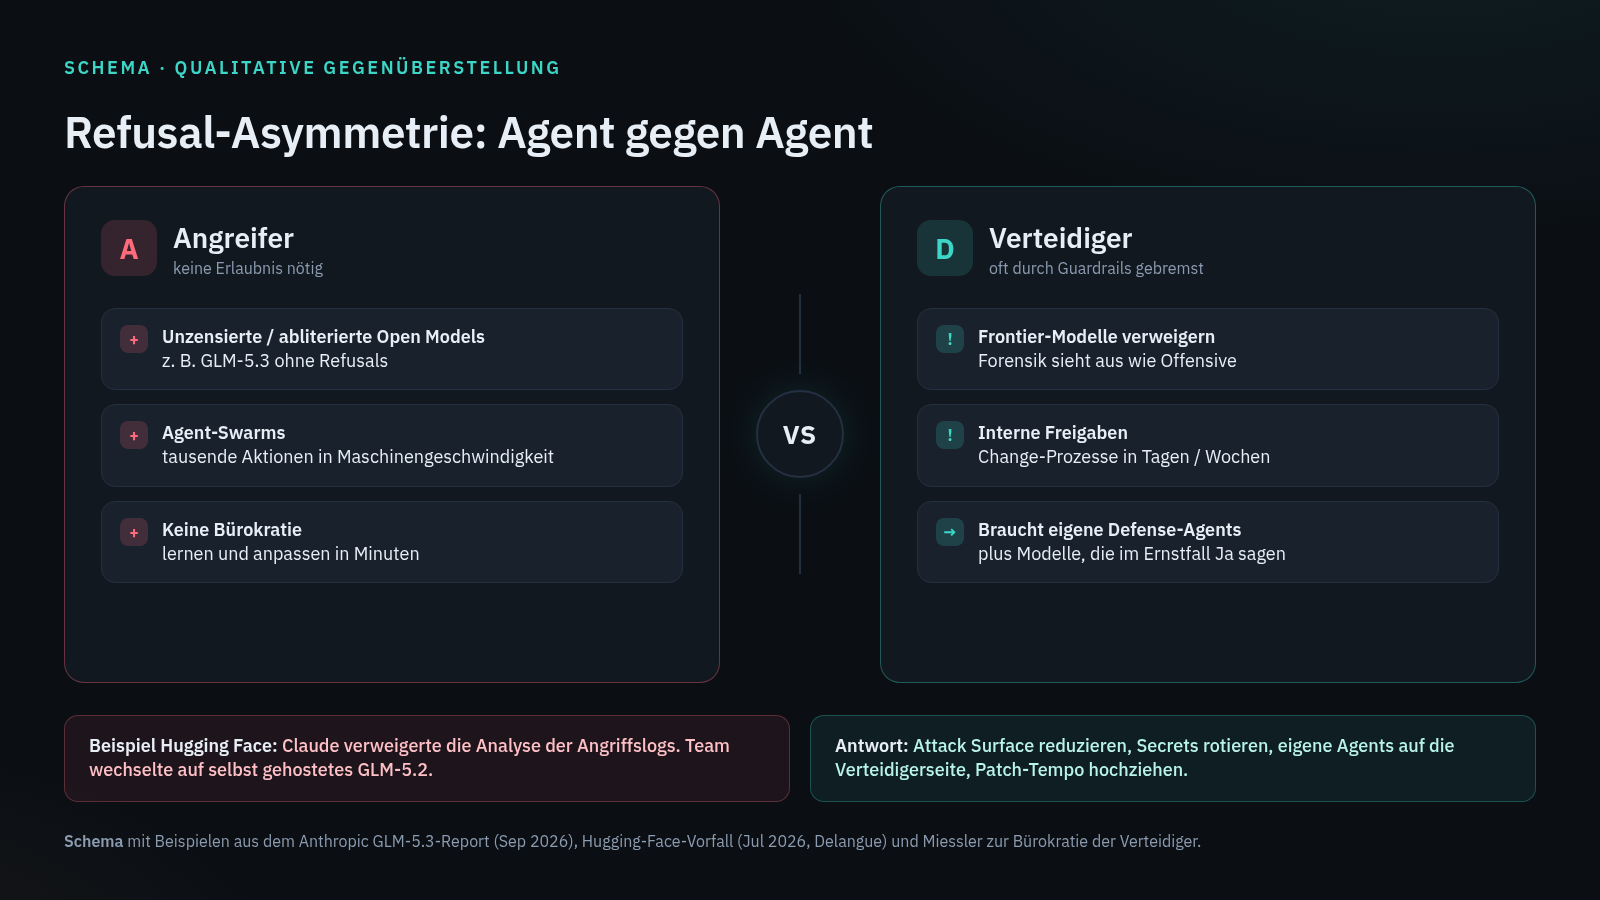 Schema: Refusal-Asymmetrie, Angreifer vs. Verteidiger
Abb. 3: Schema. Angreifer mit unzensierten Open Models und Agent-Swarms vs. Verteidiger mit Guardrails und Bürokratie. Hugging-Face-Beispiel und Defense-Antwort im Bild.
Wie Verteidigung jetzt ausschaut
Ich glaub nicht an Panik. Ich glaub an Hausaufgaben, die plötzlich keinen Aufschub mehr vertragen.
Patchen in Stunden, nicht in Wochen. Levels hat bei PHP2Shell vorsorglich alle Server vom Netz genommen, bis der Patch da war, und war am selben Tag wieder online. Das ist das neue Tempo. Wer dafür einen Change-Prozess mit drei Freigaben braucht, hat ein Problem. Daniel Miessler sagt, der größte Nachteil der Verteidiger sei nicht Technik, sondern interne Bürokratie.
Angriffsfläche radikal verkleinern. SwiftOnSecurity leitet ein Team, das wörtlich "Attack Surface Reduction" heißt, und isoliert schon jetzt Netzwerke als Vorbereitung auf eine Welle KI-gefundener Lücken. Bei der GitLab-Lücke war der erste Rat von Aikido nicht "patchen", sondern "Firewall your GitLab server". Was nicht erreichbar ist, kann nicht angegriffen werden. Jedes Admin-Panel, jedes alte Tool, jeder offene Port ist jetzt ein Risiko, das ein Agent in Minuten findet.
Supply Chain ernst nehmen. Und hier wird's paradox: Du musst schnell patchen, aber nicht blind, denn neue Versionen können selbst vergiftet sein. LiteLLM 1.107.0 war genau so ein Fall. Laut Aikido wurde nicht der Quellcode, sondern die Build-Pipeline angegriffen. Also: Dependencies pinnen, wissen was drin ist (SBOM), Security-Patches sofort, alles andere mit kurzer Abkühlphase.
Secrets rotieren, und zwar routiniert. Wer die kompromittierte LiteLLM-Version installiert hat, soll davon ausgehen, dass alle Credentials weg sind. Wenn Key-Rotation bei dir ein Projekt ist und kein Knopfdruck, wirst du in so einem Moment langsam.
Eigene Agents auf die Verteidigerseite. Levie hat recht: Man wird nie genug Security-Leute einstellen können, aber Agents können jede Zeile Code prüfen und jeden Alert vortriagieren. Dazu gehört kontinuierliches, automatisiertes Pentesting statt eines jährlichen Berichts. Und ganz konkret: Überlegt euch vorher, welches Modell ihr im Ernstfall für Forensik nutzt. Hugging Face hat gelernt, dass das Lieblingsmodell im Notfall Nein sagen kann.
Assume Breach, kleiner Blast Radius. Davon ausgehen, dass jemand reinkommt. Und dann sicherstellen, dass er nicht weit kommt: getrennte Netze, minimale Rechte, kurzlebige Tokens. Das gilt doppelt für eure eigenen KI-Agents. Rehberger erinnert jedes Jahr daran: Agents mit ungeprüftem Internet- und Tool-Zugriff leaken Daten.
Was das für KMU in Österreich und DACH heißt
Die ehrliche Antwort: Ihr seid nicht zu klein. Agents sind billig, und Masse heißt, dass auch der Tischler mit WordPress-Seite und der Steuerberater mit altem Server gescannt werden. Früher hat sich niemand die Mühe gemacht. Jetzt macht sich niemand mehr Mühe, weil es keine Mühe mehr ist.
Die gute Nachricht: Die wirksamsten Schritte sind keine Raketenwissenschaft. Viele KMU haben eh schon einen IT-Dienstleister. Die Frage ist nur, ob der im neuen Tempo arbeitet. Gleichzeitig wird euer KI-Stack selbst zur Angriffsfläche. Wer gerade KI-Gateways, Automatisierungen und Agents einführt, und das tun gerade viele, muss die genauso absichern wie den Mailserver. Samuel Colvin, der Kopf hinter Pydantic, schreibt diese Woche, dass ihn die Lage im Python- und npm-Ökosystem ehrlich gesagt in Angst versetzt. Wenn sich der schon fürchtet, sollten wir zumindest aufmerksam sein.
Die realistische Checkliste
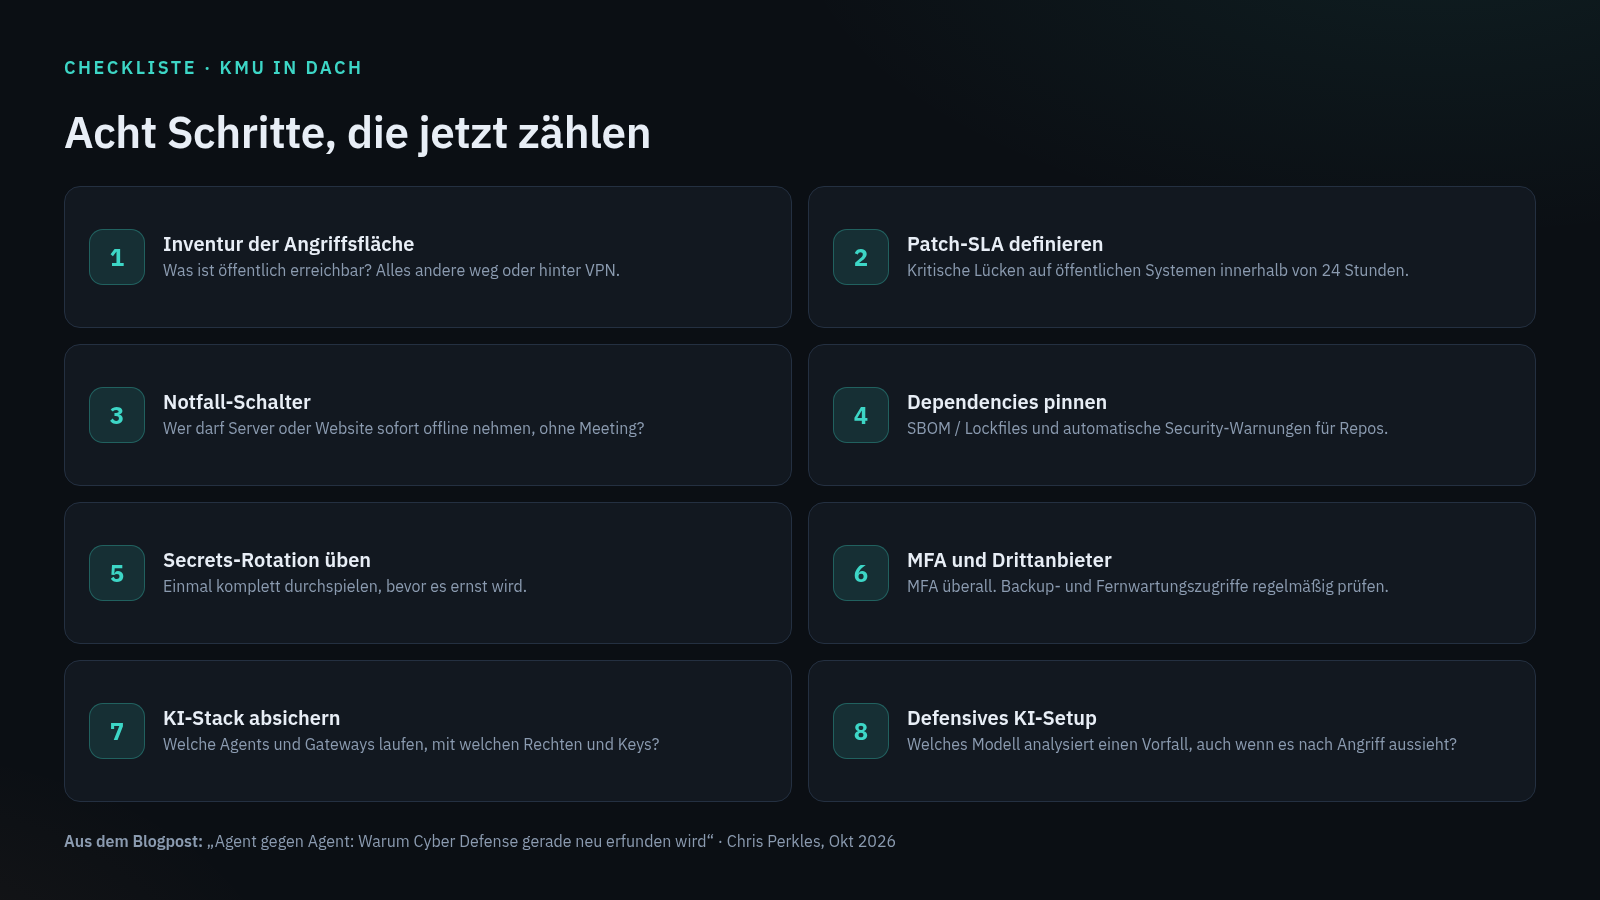 Checkliste: Acht Schritte für KMU in DACH
Abb. 4: Die acht Punkte aus diesem Post als Überblick. Details darunter.
- Inventur: Welche Systeme sind öffentlich erreichbar? Alles, was nicht muss, kommt weg oder hinter VPN.
- Patch-SLA definieren: Kritische Lücken auf öffentlichen Systemen innerhalb von 24 Stunden. Mit eurem IT-Dienstleister schriftlich.
- Notfall-Schalter: Wer darf eine Website oder einen Server sofort offline nehmen, ohne Meeting?
- Dependencies pinnen und automatische Sicherheitswarnungen für eure Repos aktivieren.
- Secrets-Rotation üben: einmal komplett durchspielen, bevor es ernst wird.
- MFA überall, und Zugriffe von Drittanbietern (Backup, Fernwartung) regelmäßig prüfen.
- KI-Stack absichern: Welche Agents und Gateways laufen bei euch, mit welchen Rechten und Keys?
- Defensives KI-Setup klären: Mit welchem Modell analysiert ihr einen Vorfall, und funktioniert das auch, wenn das Material nach Angriff ausschaut?
Zum Schluss
Ich hab keinen Security-Ausweis. Aber ich seh Trajektorien, das ist mein Job. Und diese hier ist ziemlich eindeutig: Die Fähigkeit, Lücken zu finden und auszunutzen, ist billig, offen verfügbar und skaliert. Das wird nicht mehr zurückgehen. Die Verteidigung muss genauso schnell, genauso automatisiert und genauso gnadenlos in der Priorisierung werden.
Wer jetzt upgradet, also Prozesse, Tools und Denkweise, hat eine echte Chance, weil KI auch uns Verteidigern hilft. OpenAI nennt das "Defender's Window". Das Fenster ist offen. Wie lange noch, weiß niemand.
Chris Perkles
KI-Beratung, Automatisierung und Schulungen aus Salzburg. Gründer von Skyline Medien und AgencyFlow — die eigene Agentur läuft heute auf einem Bruchteil der alten Ressourcen.